Concepts d'authentification
Jutro fournit deux clients d'authentification : un client Okta natif et un client d'authentification générique OpenID Connect (OIDC).
Okta est un fournisseur d’identité (IdP) qui suit la norme OpenID Connect (OIDC). Le client Okta natif est conçu spécifiquement pour Okta. Vous pouvez utiliser le client OIDC générique pour vous authentifier auprès de tout autre fournisseur d'identité prenant en charge la norme OIDC.
Le client prend en charge l'authentification par défaut, mais pas l'autorisation. Toutefois, vous êtes libre d'implémenter l'autorisation dans votre application. Reportez-vous à la section Autorisation pour en savoir plus.
Concepts OIDC
OpenID Connect (OIDC) vous permet d'activer l'authentification pour votre application. Il fonctionne en connexion avec un fournisseur d'identité (IdP) responsable de l'authentification et des autorisations. Le fournisseur d'identité est généralement un service tiers que vous devez configurer et gérer.
Votre application redirige l'utilisateur vers la page de connexion du fournisseur d'identité. Une fois l’utilisateur correctement authentifié, le fournisseur d'identité le redirige vers votre application avec un code d’autorisation. Votre application échange ce code contre un jeton d'accès et un jeton d'actualisation. Le jeton d'accès permet d'accéder aux ressources protégées, tandis que le jeton d'actualisation est utilisé pour renouveler le jeton d'accès lorsqu'il expire.
Dans OIDC, ce processus est appelé flux de code d'autorisation. Pour en savoir plus sur OIDC et le flux de code d'autorisation, consultez les articles suivants :
Notez que dans @jutro/auth, PKCE (Proof Key for Code Exchange) est toujours activée. Reportez-vous à la documentation suivante pour en savoir plus sur PKCE :
Le package @jutro/auth fournit deux clients à utiliser avec les fournisseurs d'identité OIDC : un client Okta à utiliser avec le fournisseur d'identité Okta et un client générique à utiliser avec tout fournisseur d'identité conforme à OIDC. Ces clients fournissent des composants, des crochets et des fonctions pratiques qui peuvent accélérer votre implémentation de l'authentification.
Autorisation
Jutro lui-même n'effectue pas d'autorisation utilisateur. L'autorisation utilisateur doit être implémentée via le mécanisme de configuration d'autorisation de Cloud API.
Lorsqu’un utilisateur est invité à se connecter, il est redirigé vers Guidewire Identity Federation Hub (Guidewire Hub) pour l’authentification. En cas de réussite, Guidewire Hub renvoie un jeton d'accès codé qui est inclus dans les demandes ultérieures à Cloud API. Cloud API utilise ce jeton pour déterminer si l'utilisateur est autorisé à effectuer les demandes qu'il reçoit.
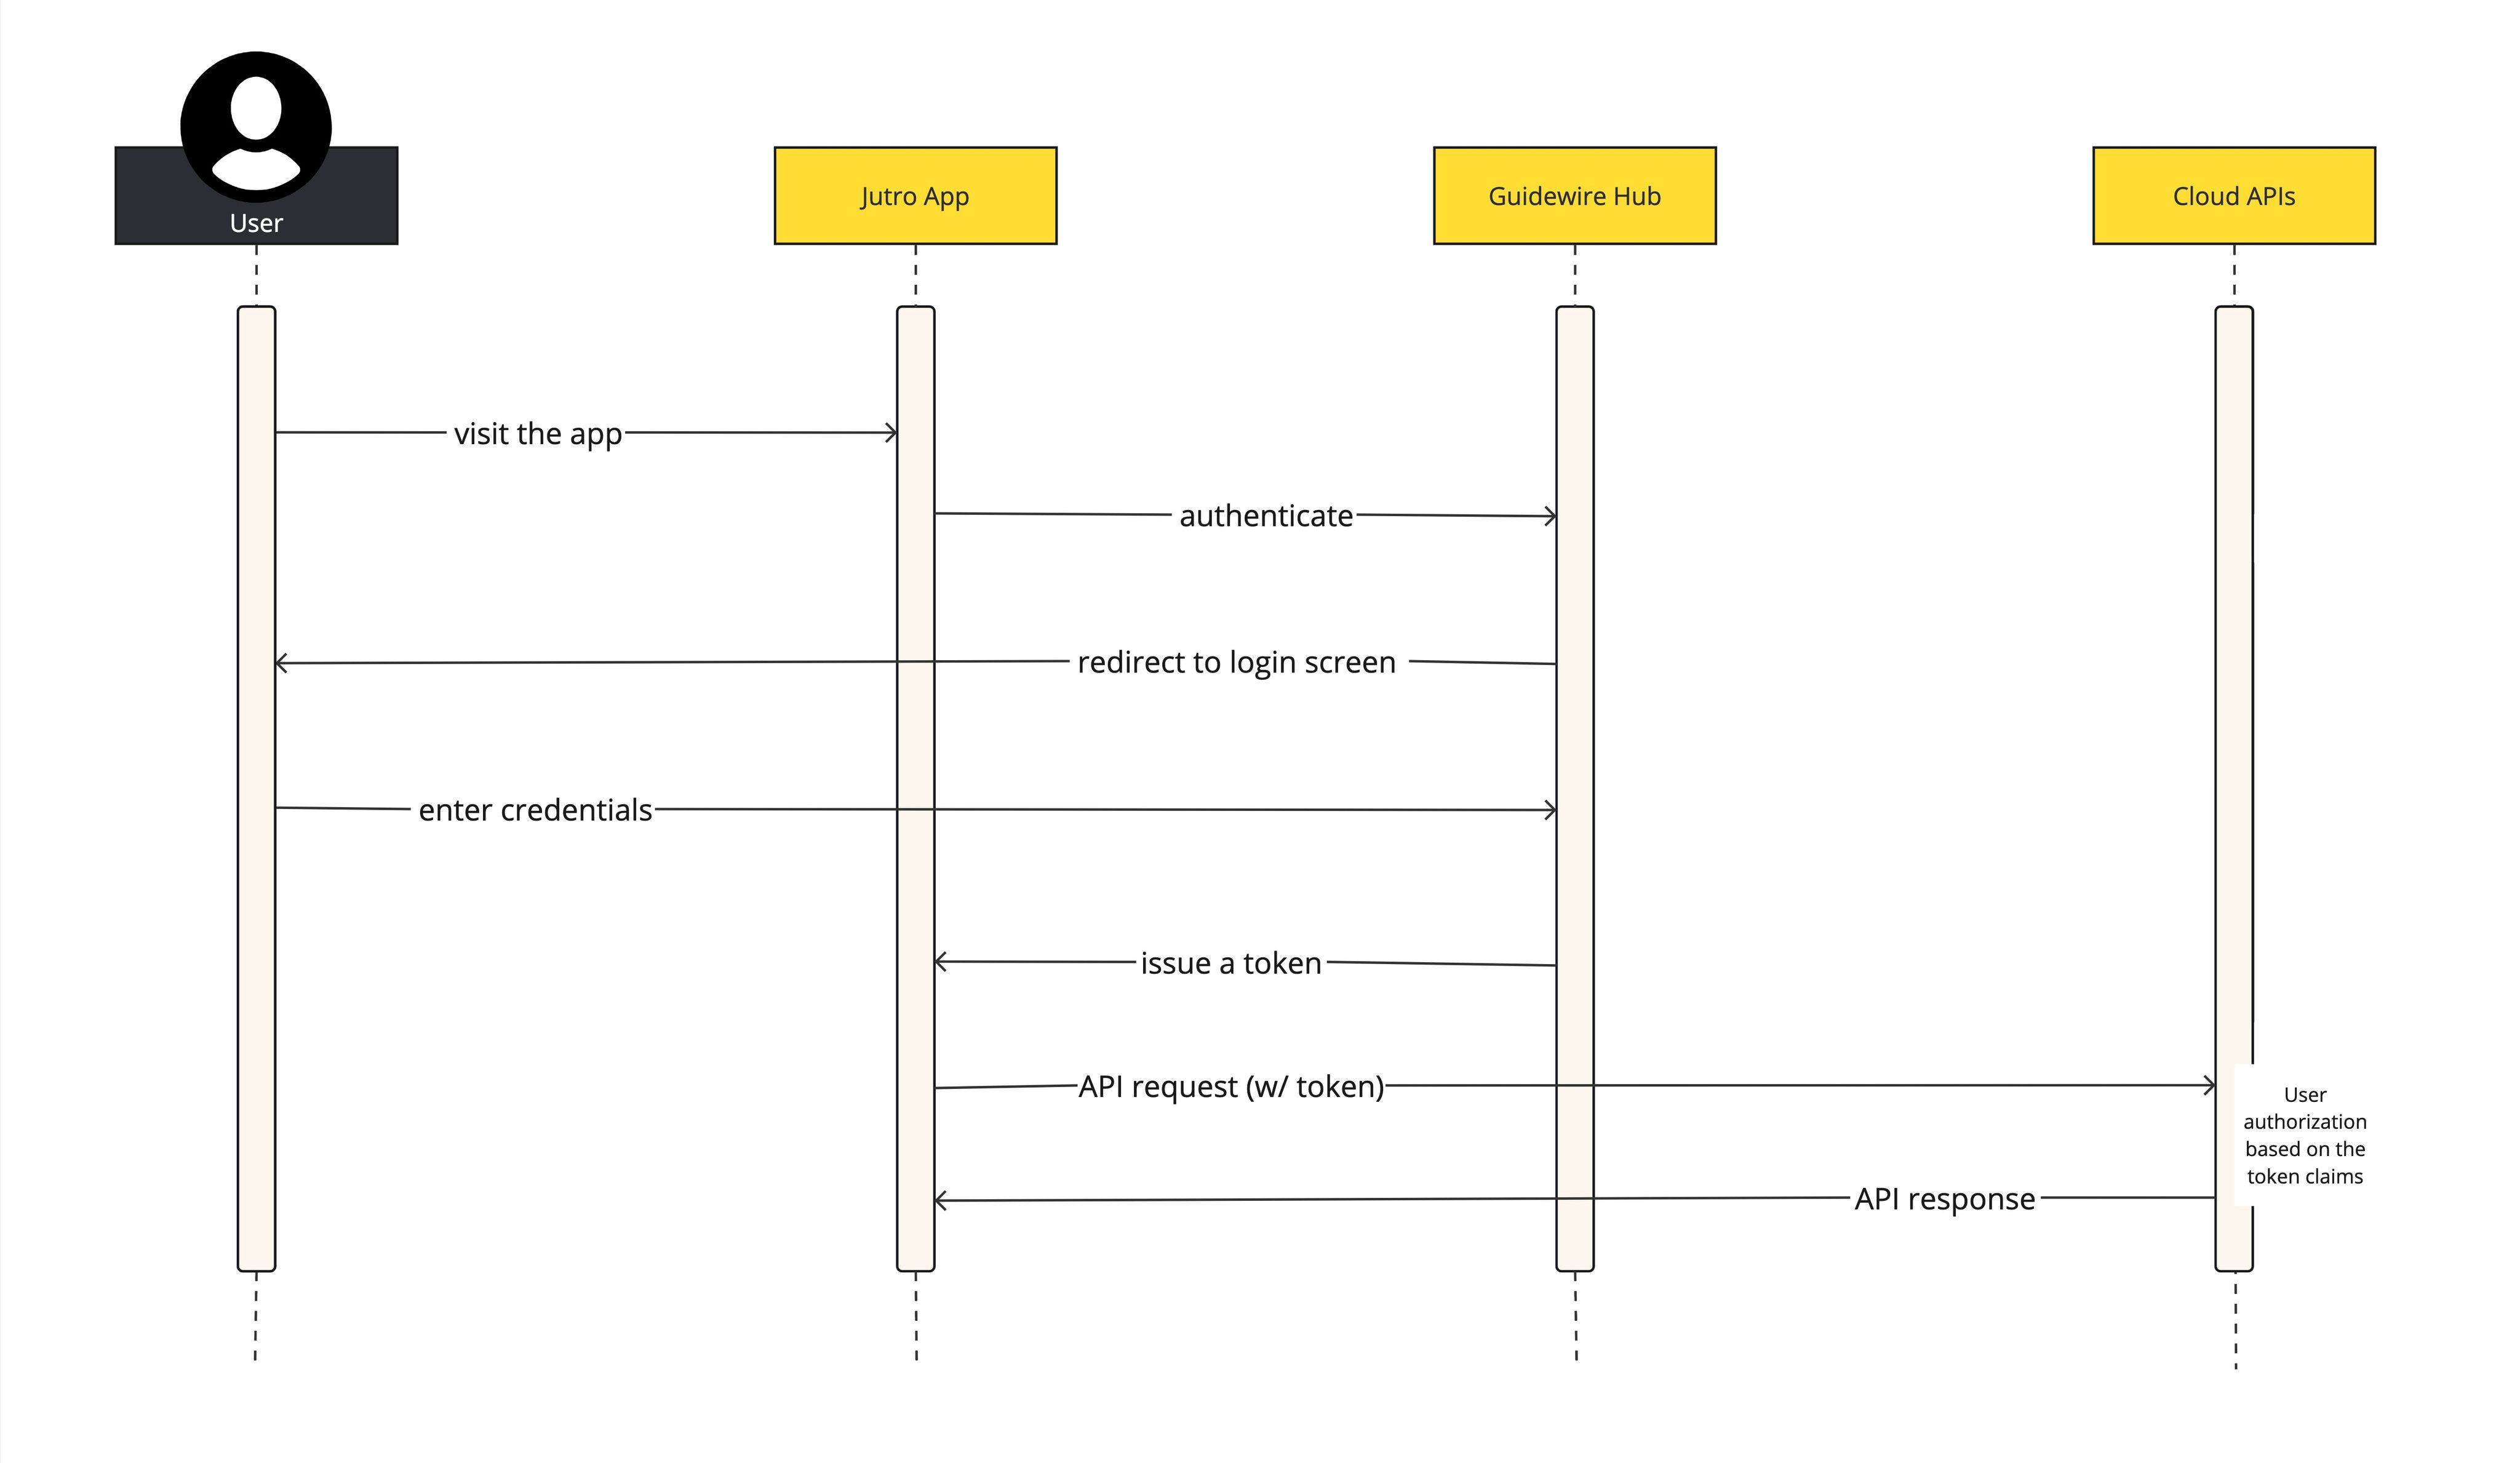
Pour en savoir plus, reportez-vous à Configuration des groupes d'autorisation InsuranceSuite dans Jutro Web Apps et à la documentation sur l'autorisation de votre application InsuranceSuite :