Conceptos de autenticación
En Jutro, se proporcionan dos clientes de autenticación: un cliente Okta nativo y un cliente de autenticación genérico OpenID Connect (OIDC).
Okta es un proveedor de identidad (IdP) que sigue el estándar OpenID Connect (OIDC). El cliente nativo de Okta está diseñado específicamente para Okta. Puede utilizar el cliente OIDC genérico para autenticarse con cualquier otro IdP que admita el estándar de OIDC.
El cliente admite la autenticación de forma predeterminada, pero no la autorización. Sin embargo, puede implementar la autorización en su aplicación. Consulte la sección sobre autorización para obtener más detalles.
Conceptos de OIDC
OpenID Connect (OIDC) le permite habilitar la autenticación para su aplicación. Funciona junto con un proveedor de identidad (IdP) que es responsable de la autenticación y autorización. El IdP suele ser un servicio de terceros que usted debe configurar y administrar.
Su aplicación redirige al usuario a la página de inicio de sesión del IdP. Después de que el usuario se autentica correctamente, el IdP lo redirige de nuevo a su aplicación con un código de autorización. La aplicación intercambia este código por un token de acceso y un token de actualización. El token de acceso permite ingresar a los recursos protegidos, mientras que el token de actualización se usa para renovar el token de acceso cuando caduca.
En OIDC, este proceso se denomina flujo de código de autorización. Puede obtener más información acerca de OIDC y el flujo de código de autorización en los siguientes artículos:
Tenga en cuenta que en @jutro/auth, la clave de prueba para el intercambio de códigos (PKCE) siempre está habilitada. Obtendrá más información sobre PKCE en estos sitios:
- Clave de prueba para el intercambio de códigos por parte de clientes públicos de OAuth (en inglés)
- Un ejemplo interactivo de cómo funciona PKCE
El paquete @jutro/auth proporciona dos clientes para usar con distintos IdP de OIDC: un cliente Okta para el IdP de Okta y un cliente genérico para cualquier IdP compatible con OIDC. Estos clientes proporcionan componentes, ganchos y funciones útiles que pueden acelerar la implementación de la autenticación.
Autorización
Jutro por sí solo no realiza la autorización del usuario. Esta se debe implementar a través del mecanismo de configuración de autorización de Cloud API.
Cuando se solicita a un usuario que inicie sesión, se lo redirige a Guidewire Identity Federation Hub (Guidewire Hub) para su autenticación. Si se realiza correctamente, Guidewire Hub devuelve un token de acceso codificado que se incluye en futuras solicitudes a Cloud API. Cloud API utiliza este token para determinar si el usuario está autorizado a realizar las solicitudes que recibe.
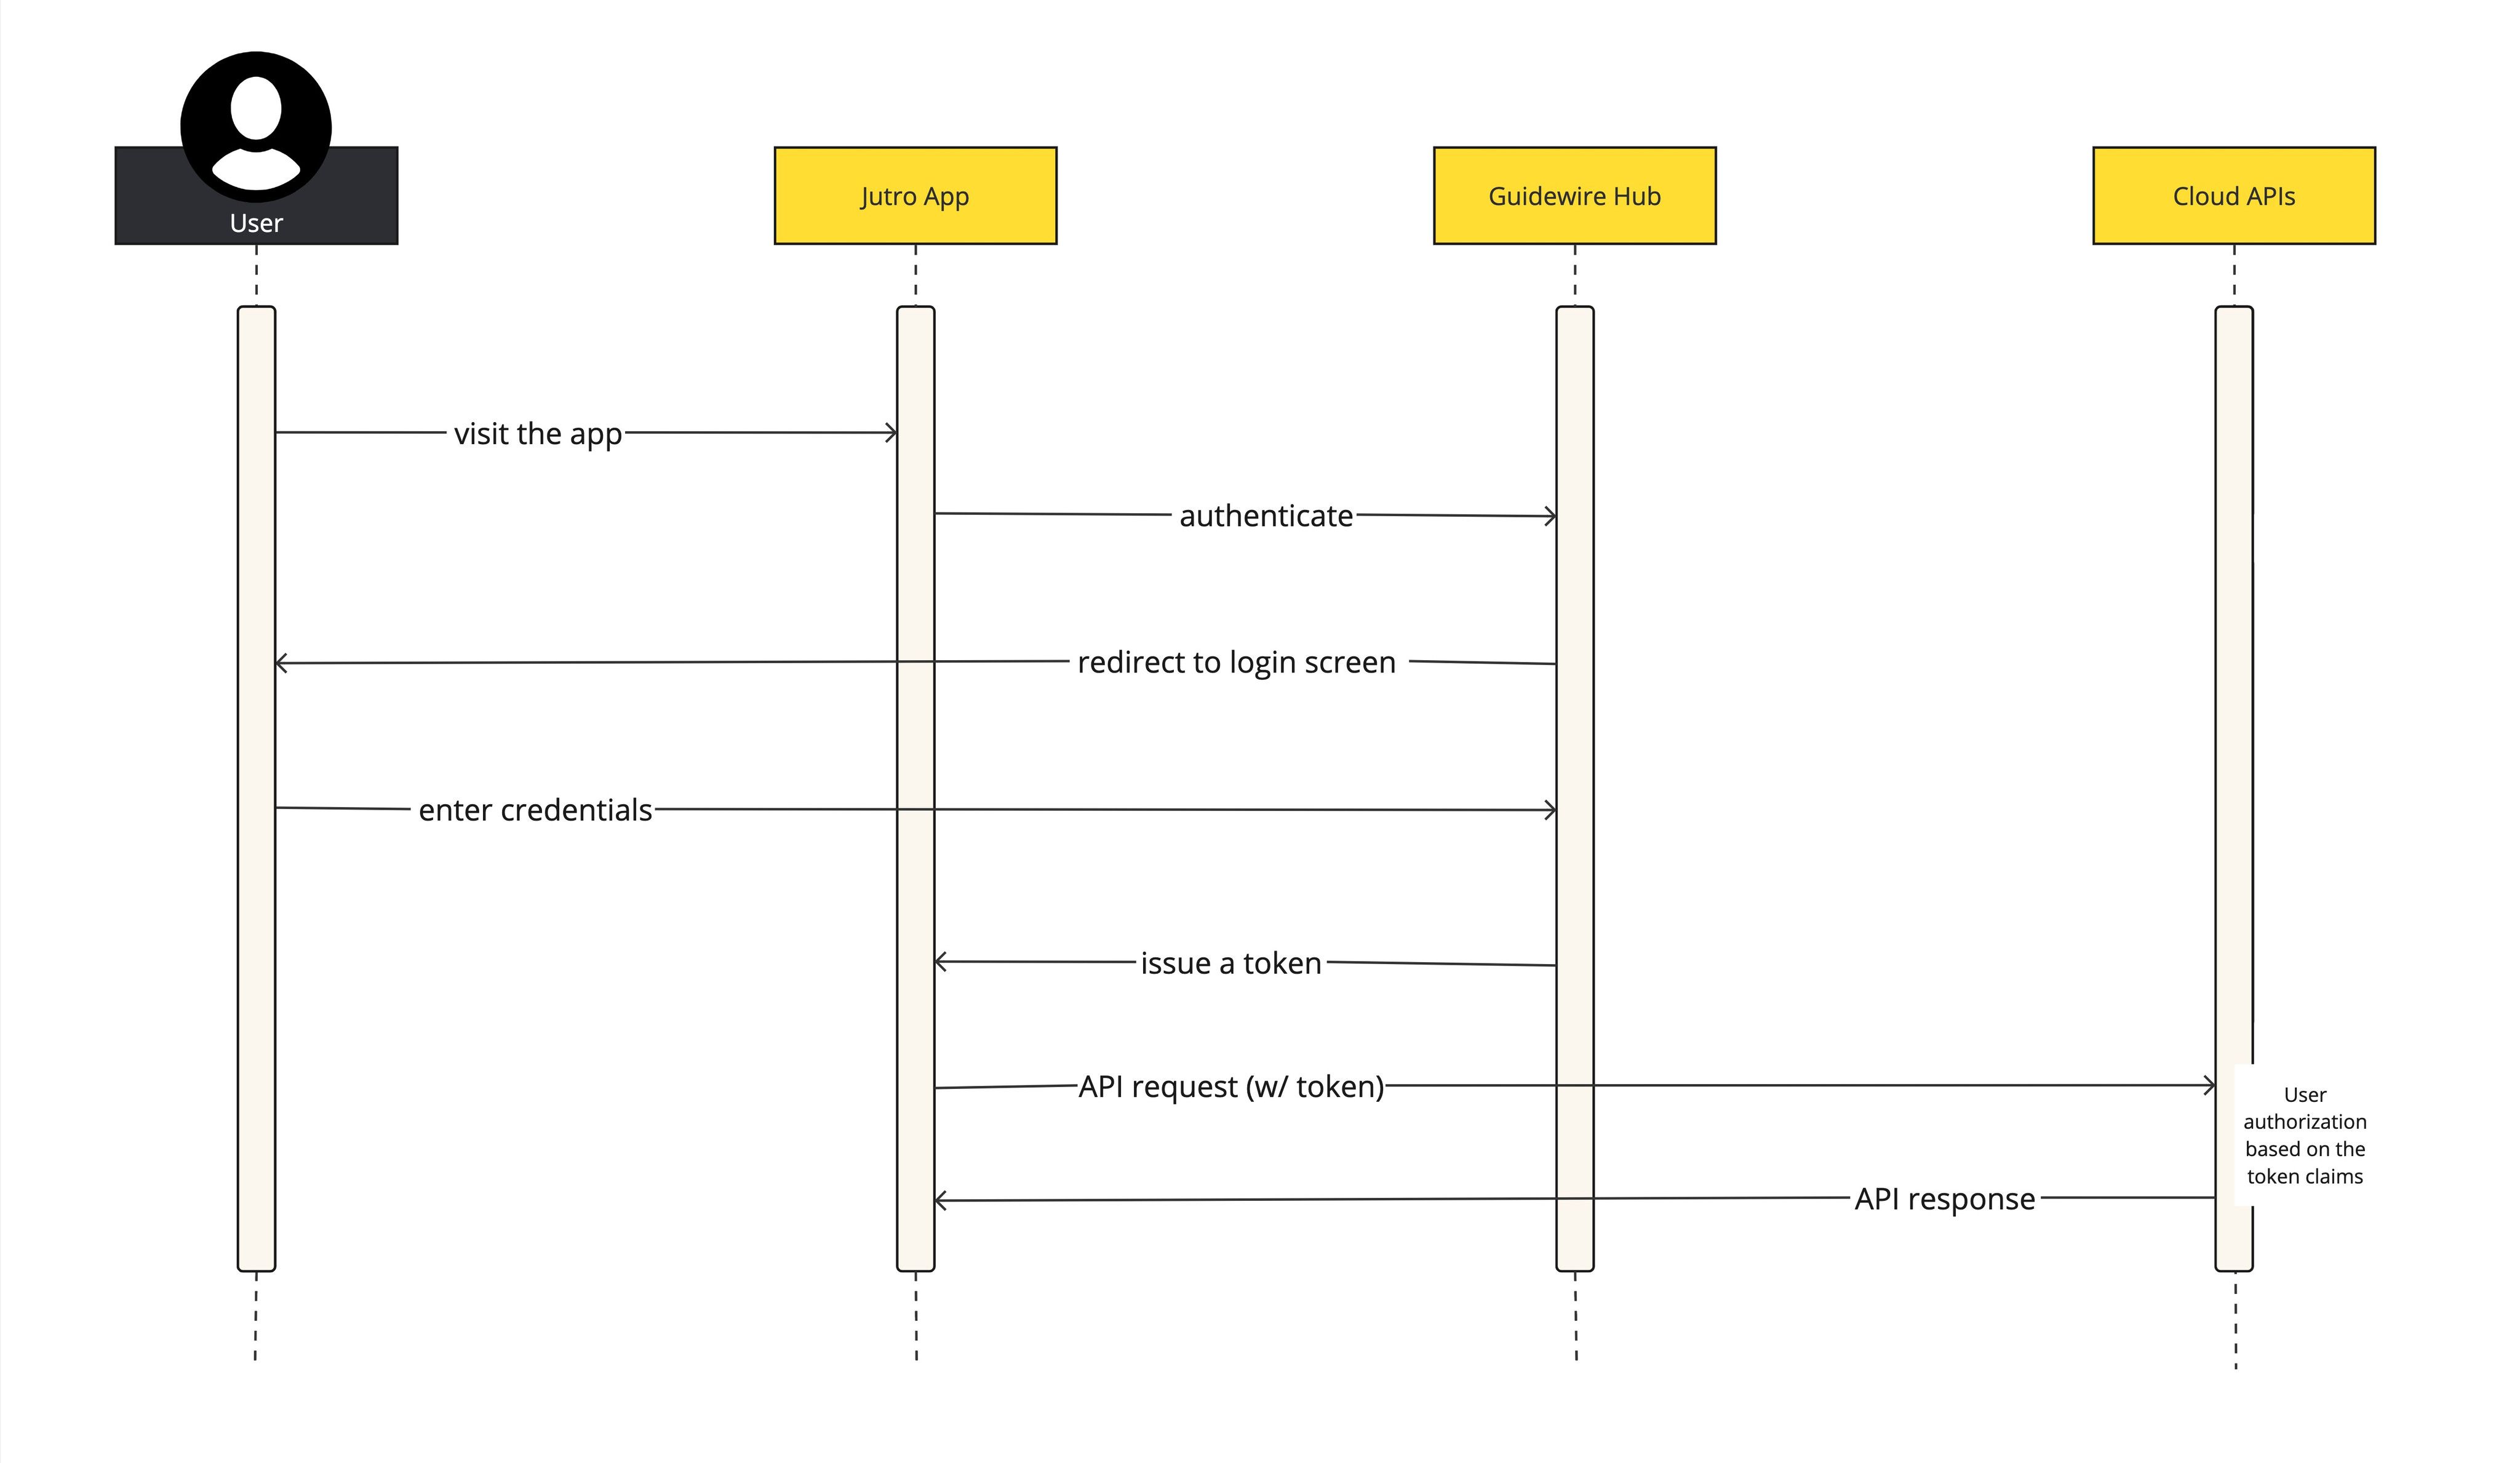
Para obtener más información, consulte Configuración de grupos de autorización de InsuranceSuite en Jutro Web Apps y la documentación sobre autorización para su aplicación de InsuranceSuite: