Authentifizierungskonzepte
Jutro bietet zwei Authentifizierungs-Clients: einen nativen Okta-Client und einen generischen OpenID Connect (OIDC)-Authentifizierungs-Client.
Okta ist ein Identitätsanbieter (IdP), der dem OIDC-Standard (OpenID Connect) entspricht. Der native Okta-Client wurde speziell für Okta entwickelt. Sie können den generischen OIDC-Client für die Authentifizierung bei allen anderen Identitätsanbietern verwenden, die den OIDC-Standard unterstützen.
Der Client unterstützt standardmäßig Authentifizierung, jedoch keine Autorisierung. Es steht Ihnen jedoch frei, die Autorisierung in Ihrer Anwendung zu implementieren. Weitere Informationen finden Sie im Abschnitt Autorisierung.
OIDC-Konzepte
Mit OpenID Connect (OIDC) können Sie die Authentifizierung für Ihre Anwendung aktivieren. Das System arbeitet in Verbindung mit einem Identitätsanbieter (IdP), der für die Authentifizierung und Autorisierung zuständig ist. Bei dem Identitätsanbieter handelt es sich in der Regel um einen Drittanbieterdienst, den Sie konfigurieren und verwalten müssen.
Ihre Anwendung leitet den Benutzer zur Anmeldeseite des Identitätsanbieters um. Nach der erfolgreichen Authentifizierung des Benutzers leitet der Identitätsanbieter ihn mit einem Autorisierungscode zurück zu Ihrer Anwendung. Ihre Anwendung tauscht diesen Autorisierungscode gegen ein Zugriffstoken und ein Aktualisierungstoken aus. Das Zugriffstoken ermöglicht den Zugriff auf geschützte Ressourcen. Mit dem Aktualisierungstoken wird das Zugriffstoken erneuert, wenn es abläuft.
In OIDC wird dieser Prozess als „Authorization Code Flow“ (Autorisierungscode-Ablauf) bezeichnet. Weitere Informationen zu OIDC und zum Authorization Code Flow finden Sie in den folgenden Artikeln:
Beachten Sie, dass Proof Key for Code Exchange (PKCE) in @jutro/auth immer aktiviert ist. Weitere Informationen zu PKCE finden Sie hier:
- Proof Key for Code Exchange by OAuth Public Clients
- Interaktives Beispiel zur Funktionsweise von PKCE
Das @jutro/auth-Paket bietet zwei Clients für die Verwendung mit OIDC-IdPs – einen Okta-Client für die Verwendung mit dem Okta-IdP und einen generischen Client für die Verwendung mit jedem beliebigen OIDC-Schadenfall-IdP. Diese Clients bieten praktische Komponenten, Hooks und Funktionen für eine schnellere Implementierung der Authentifizierung.
Autorisierung
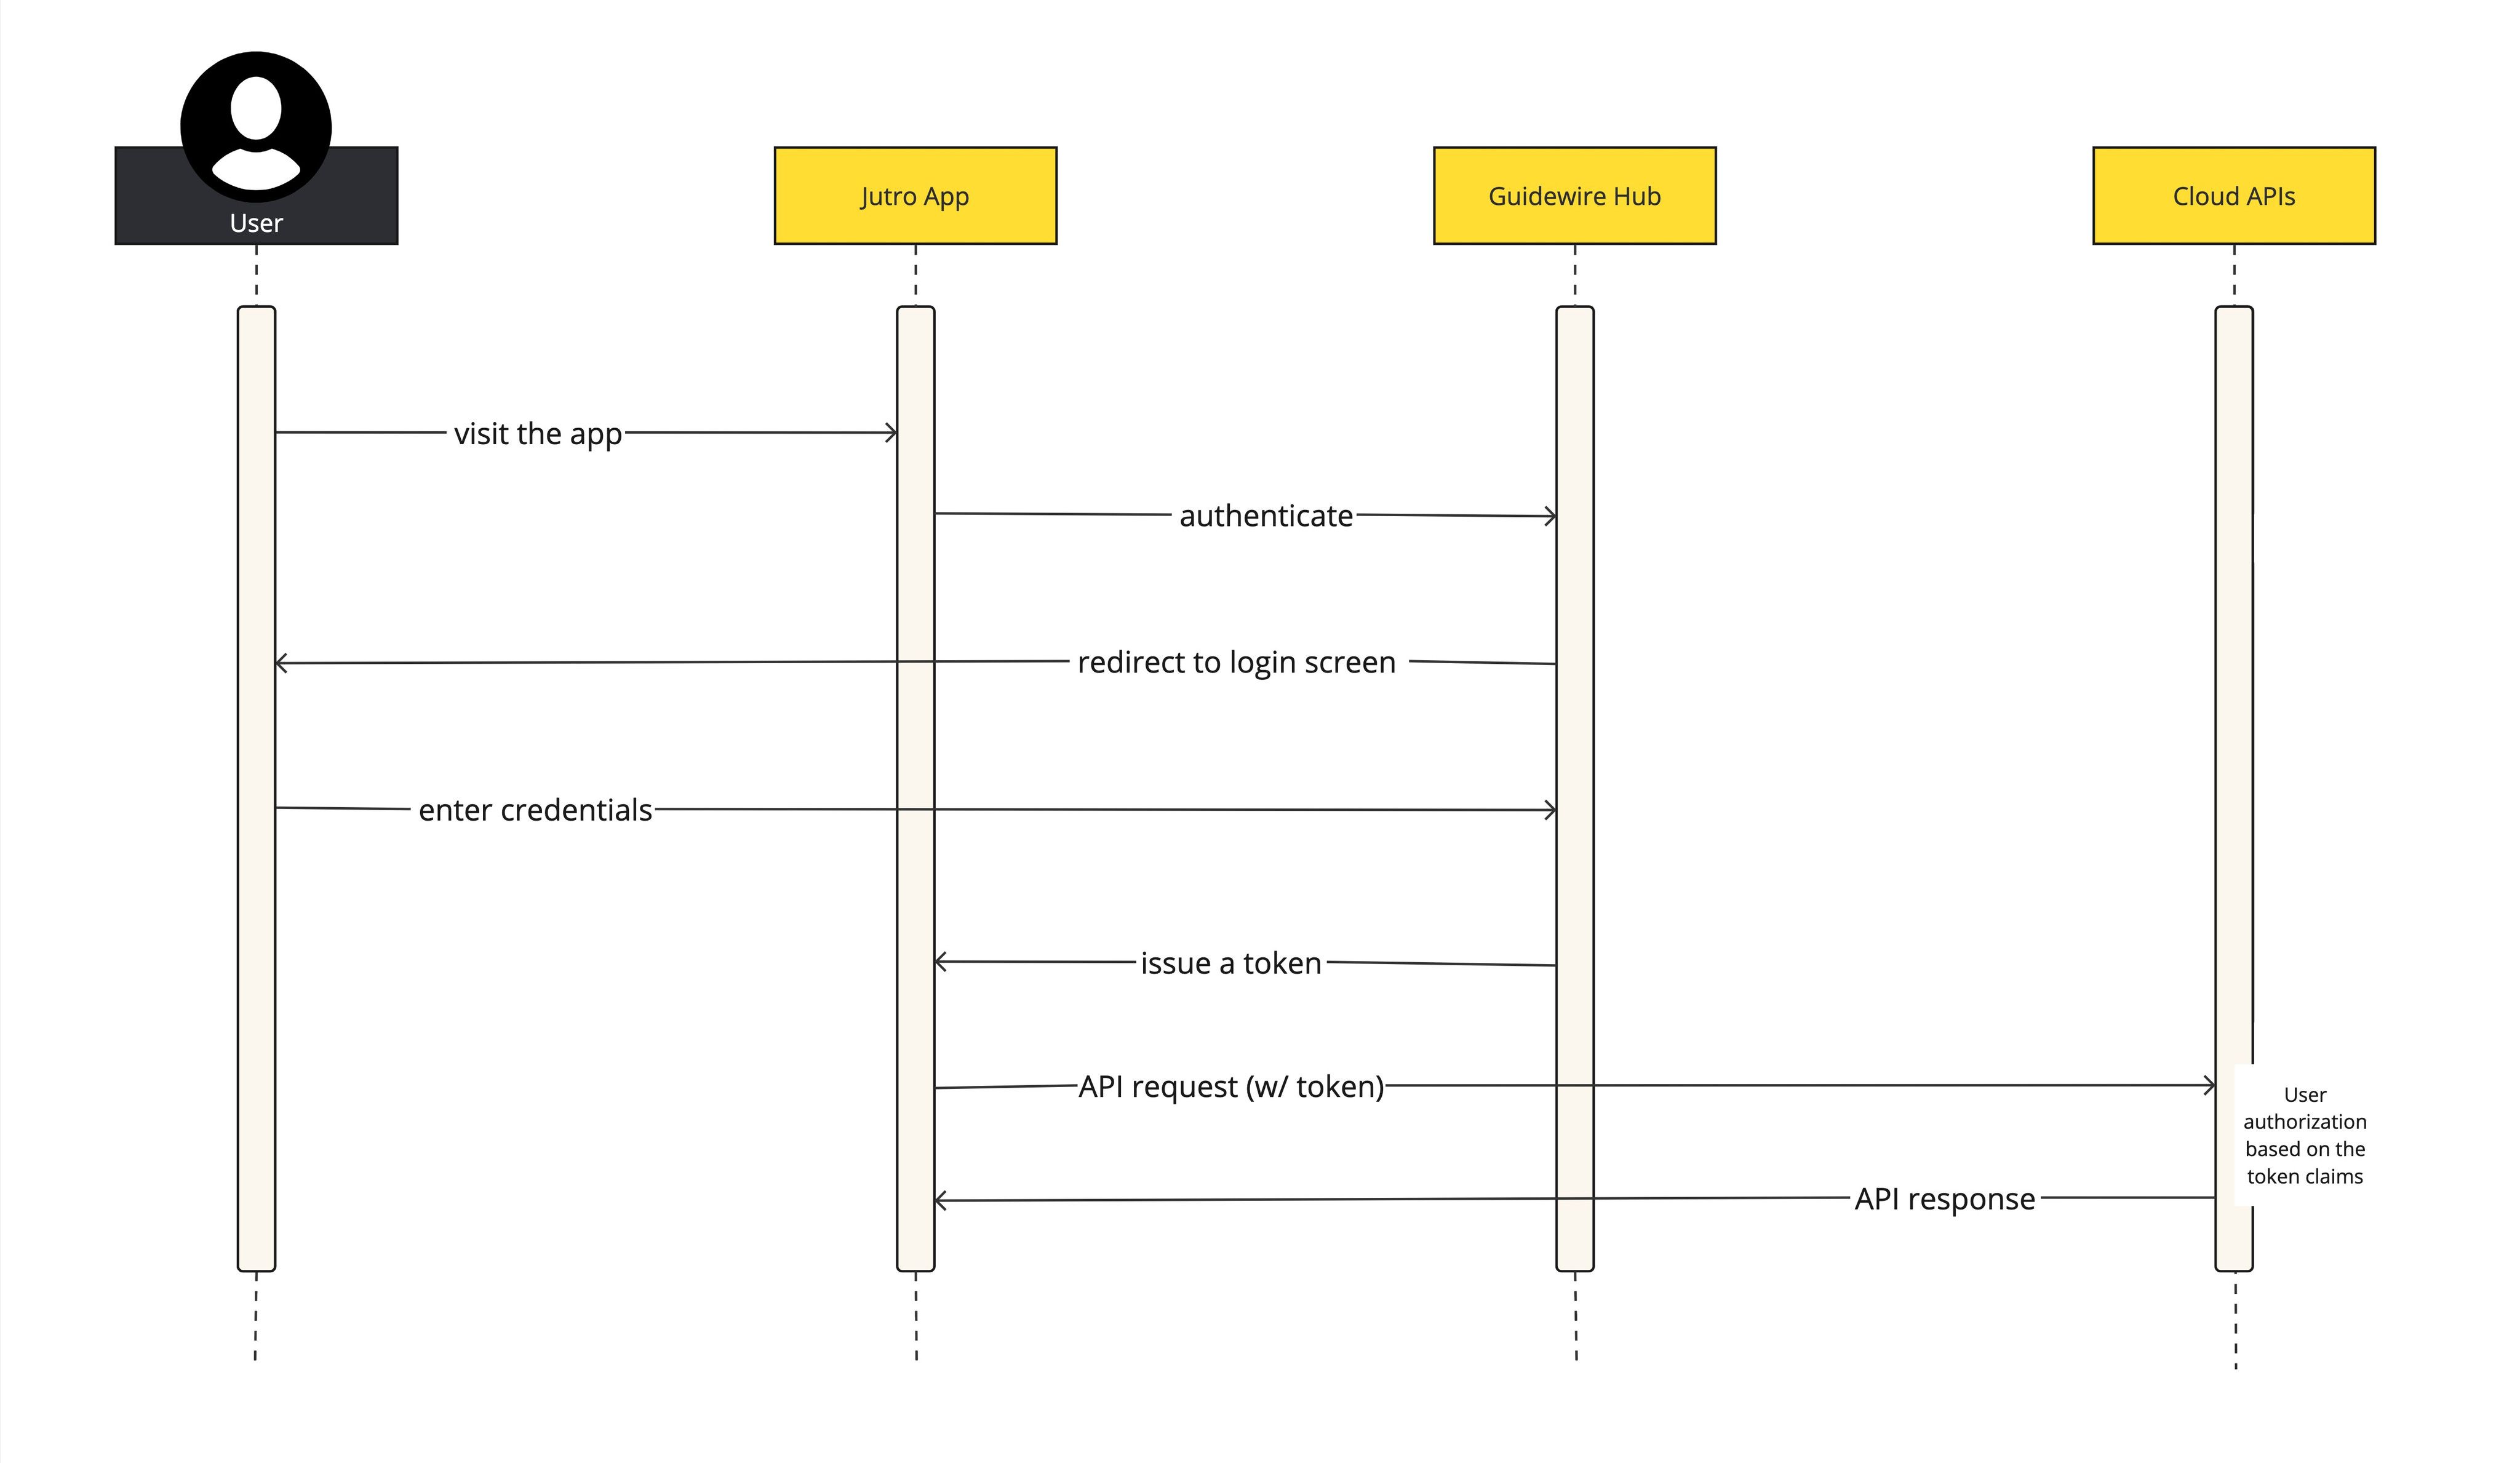
In Jutro selbst wird keine Benutzerautorisierung durchgeführt. Die Benutzerautorisierung muss über den Konfigurationsmechanismus für die Cloud-API-Autorisierung implementiert werden.
Wenn ein Benutzer aufgefordert wird, sich anzumelden, wird er zur Authentifizierung an Guidewire Identity Federation Hub (Guidewire Hub) weitergeleitet. Bei erfolgreicher Ausführung gibt Guidewire Hub ein codiertes Zugriffstoken zurück, das in zukünftigen Anforderungen an die Cloud API enthalten ist. Die Cloud API verwendet dieses Token, um festzustellen, ob der Benutzer berechtigt ist, die eingehenden Anforderungen zu stellen.
Weitere Informationen finden Sie unter Konfigurieren von InsuranceSuite-Autorisierungsgruppen in Jutro Web Apps und in der Dokumentation zur Autorisierung für Ihre InsuranceSuite-App: