Einrichten der Okta-Authentifizierung
In diesem Abschnitt erfahren Sie, wie Sie als Entwickler von Versicherungen eine Jutro-App mit Okta-Authentifizierung einrichten und bereitstellen.
Abrufen der Okta-Anwendungsdetails
Wenn Sie eine Jutro-Anwendung erstellen, wird sie automatisch bei Guidewire Identity Federation Hub (Guidewire Hub) registriert. Sie finden die Okta-Client-ID und die Authentifizierungsserver-URL in den Jutro-Anwendungsdetails.
Wenn Sie die Jutro-App löschen, wird auch diese Guidewire Hub-Anwendung entfernt.
Bereitstellung mit Okta-Konfigurationsparametern
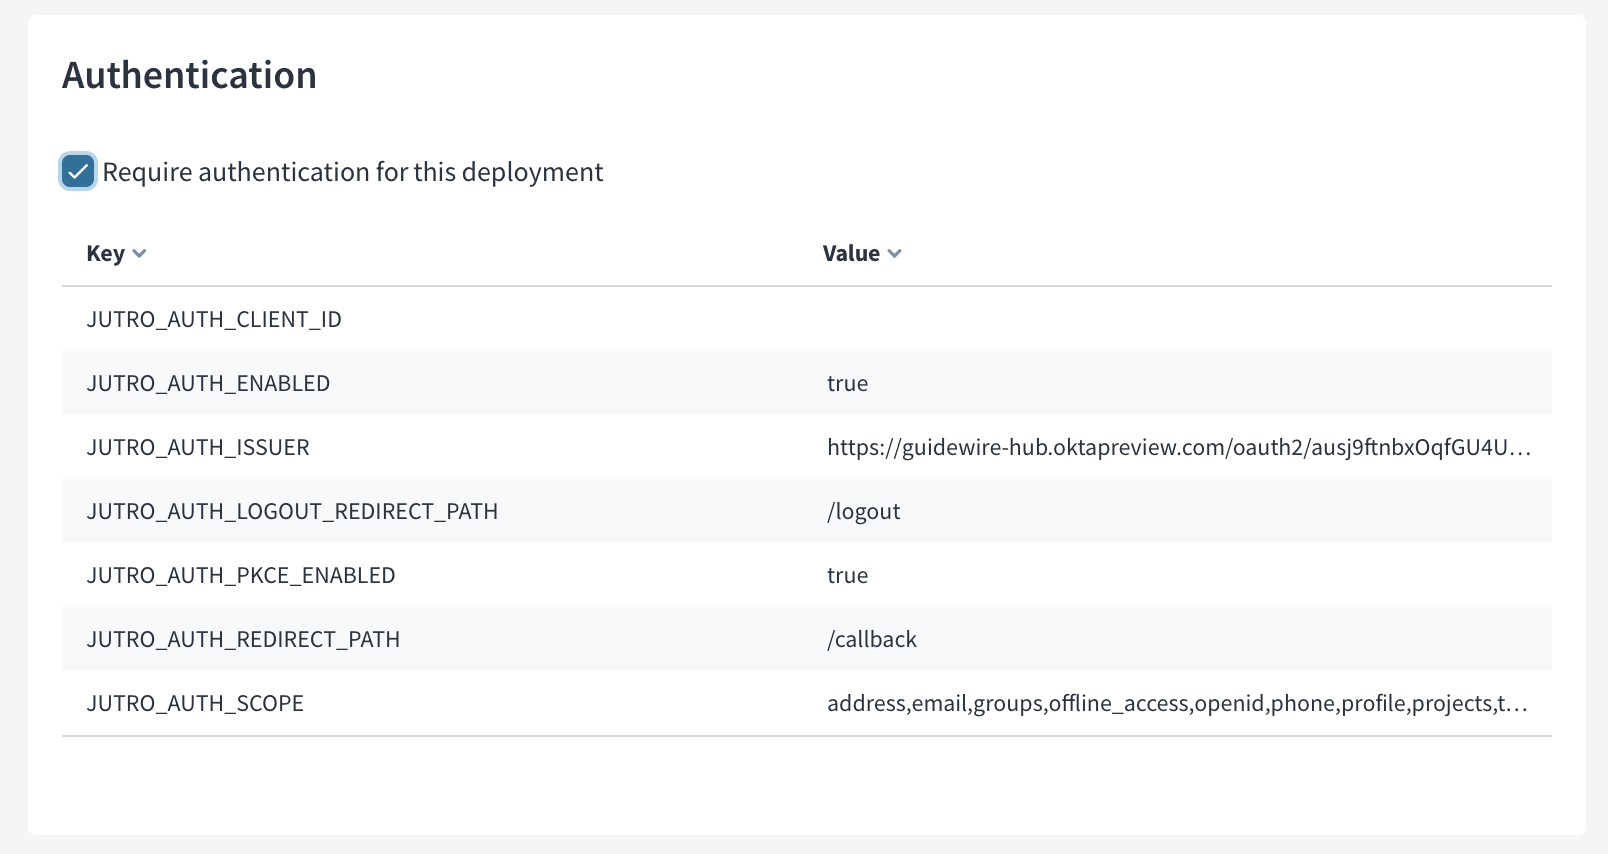
Navigieren Sie zur Seite „Bereitstellung“ in Jutro Web Apps. Auf der Seite „Bereitstellung“ haben Sie die Möglichkeit, die Benutzerauthentifizierung zu aktivieren.
Aktivieren Sie das Kontrollkästchen Benutzerauthentifizierung für diese Anwendung aktivieren. Die folgenden Variablen werden für Ihre App vorab ausgefüllt.
- JUTRO_AUTH_CLIENT_ID: Setzen Sie diese Variable auf die ID Ihrer Okta-Anwendung.
- JUTRO_AUTH_ENABLED: Setzen Sie diese Variable auf
true, um die Authentifizierung für Ihre Anwendung zu aktivieren. - JUTRO_AUTH_ISSUER: Geben Sie die URL des Authentifizierungsservers ein, bei dem Sie sich authentifizieren möchten.
- JUTRO_AUTH_LOGOUT_REDIRECT_PATH: Dies ist der Weiterleitungspfad nach der Abmeldung.
- JUTRO_AUTH_REDIRECT_PATH: Geben Sie nach der Anmeldung den Weiterleitungspfad für Anwendungen an.
- JUTRO_AUTH_SCOPE: Geben Sie die für Ihre Anwendung erforderlichen Auth-Bereiche an.
- JUTRO_AUTH_SILENT_LOGIN_PATH: Geben Sie den Pfad an, in dem die automatische Anmeldung erfolgt.
- JUTRO_AUTH_SILENT_REDIRECT_PATH: Geben Sie den Weiterleitungspfad nach der automatischen Anmeldung an.
Beispiel:
Konfigurieren von InsuranceSuite, dass es dem Okta-Aussteller für Jutro-Apps vertraut
InsuranceSuite muss so konfiguriert werden, dass es dem Okta-Aussteller, der die Token für die Jutro-Apps erzeugt, vertraut, damit diese Okta-Token bei der Verwendung in Backend-Anfragen als gültig angesehen werden.
Weitere Einzelheiten zu dieser Konfiguration finden Sie in der Cloud API-Dokumentation zur Authentifizierung, insbesondere unter dem Thema Enabling bearer token authentication > Enabling asymmetric encryption.