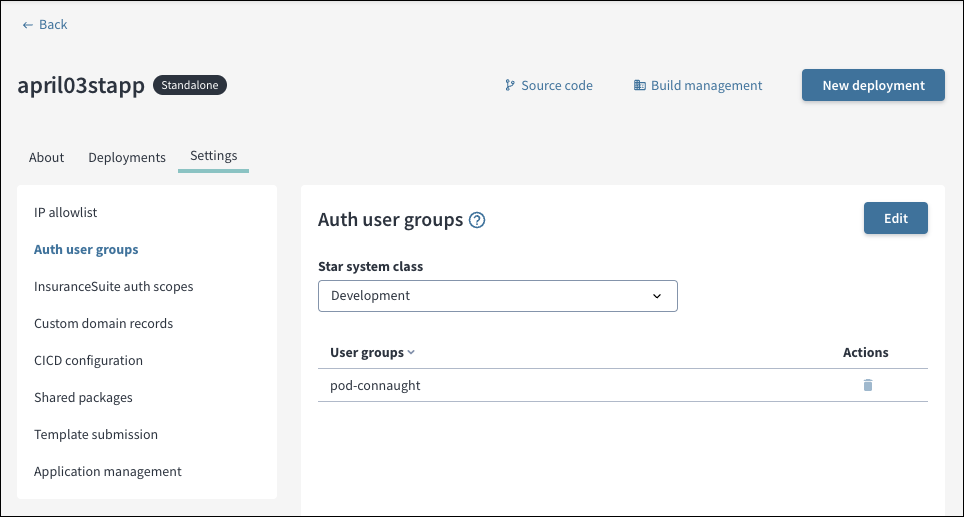
Auth-Benutzergruppen
Mit dieser Einstellung können Sie Ihre eigenen von IdP definierten Benutzergruppen hinzufügen, um den Zugriff auf die App zu kontrollieren.
Durch Benutzergruppen wird festgelegt, wer sich bei dieser App anmelden kann, nicht zu verwechseln mit der benachbarten Konfiguration von InsuranceSuite-Bereichen, mit der bestimmt wird, welche Operationen nach erfolgreicher Anmeldung möglich sind.
Benutzergruppen werden pro Sternensystem-Klasse hinzugefügt: dev, preprod oder prod. Auf diese Weise können Sie verschiedene Zielgruppen für jeden Schritt auf der Leiter der App-Hochstufung konfigurieren. Sie können neue Gruppen hinzufügen oder vorhandene entfernen, bevor Sie Ihre Änderungen speichern.
Benutzergruppennamen dürfen nicht das Zeichen „:“ enthalten
Die Benutzergruppen, die Sie hinzufügen, werden automatisch für Ihren registrierten IdP auf die Safelist gesetzt, wenn sie einem der folgenden Muster folgen:
{tenantId}.x.x.x.x.x- Dieses GWCP-Gruppenmuster muss mit
tenantIdentsprechend Ihres Tenants beginnen.
- Dieses GWCP-Gruppenmuster muss mit
gwa.x.{xCenter}.x- Dieses Gruppenformat beginnt mit
gwa. Die dritte Gruppe muss einer InsuranceSuite-Anwendung (pc/bc/cc/cm) entsprechen.
- Dieses Gruppenformat beginnt mit
In beiden Mustern bezieht sich x auf eine beliebige Zeichenfolge. Gruppen, die nicht den oben genannten Formaten entsprechen, werden nicht automatisch für Ihren IdP auf die Safelist gesetzt. Sie müssen Guidewire dazu auffordern.
Eine Tabelle zeigt die Liste der Benutzergruppen an, die Ihrer Jutro-App zugewiesen sind. Nur Benutzer, die zu den hinzugefügten Benutzergruppen gehören, haben Zugriff auf die App in der entsprechenden Sternensystemklasse.